Accés a l’administració de WordPress
Descripció i objectiu del treball
L’objectiu d’aquest treball és configurar i documentar de manera segura i professional l’accés a l’administració d’un lloc web basat en WordPress. Per aconseguir un entorn de treball protegit i eficient, s’implementa un model de permisos personalitzat ajustat al principi de mínim privilegi, així com un sistema d’autenticació de doble factor (2FA) per bl blindar l’accés administratiu davant d’amenaces externes. A més, es realitzen les verificacions corresponents per assegurar el correcte funcionament de totes les configuracions aplicades.
Desenvolupament pas a pas
1. Justificació del model de permisos i de la doble autenticació (2FA)
- Model de permisos triat: Per garantir una gestió segura i organitzada, s’aplica el principi de mínim privilegi. Cada usuari rep únicament el rol i els permisos estrictament necessaris per dur a terme les seves tasques (per exemple, Administrador, Editor, Autor o rols personalitzats). D’aquesta manera, es redueix considerablement el risc d’accions no autoritzades, modificacions accidentals en la configuració del lloc o alteracions crítiques del sistema.
- Necessitat de la doble autenticació (2FA): En un entorn publicat a Internet, els panells d’administració de WordPress (
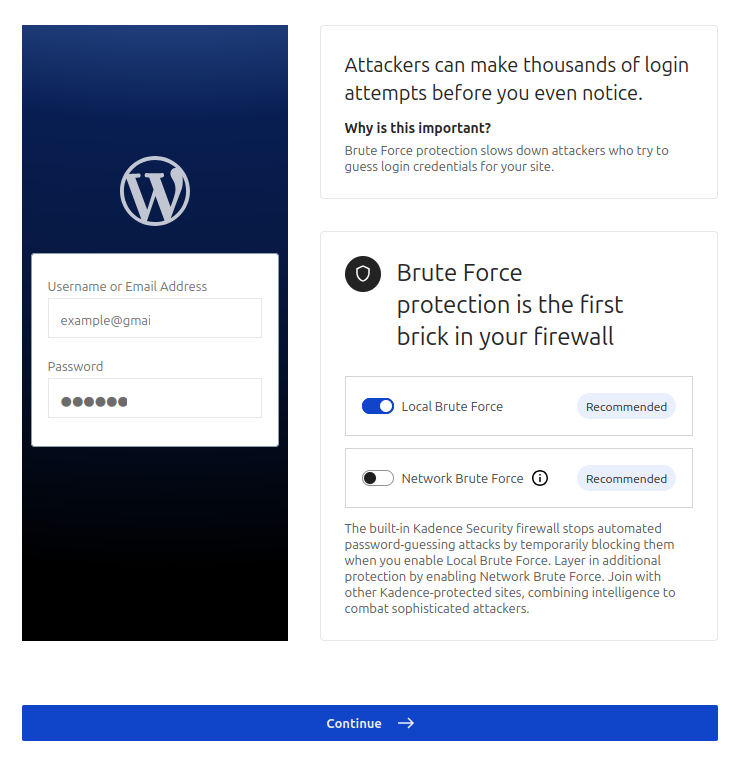
/wp-admino/wp-login.php) són contínuament objecte d’atacs automatitzats (com els atacs de força bruta, fusteria de credencials o navegació de diccionari). La implementació d’un sistema de doble factor afegeix una capes addicional de seguretat vital: tot i que un atacant aconsegueixi obtenir o desxifrar la contrasenya d’un usuari, no podrà accedir-hi sense el codi temporal (TOTP) generat en dispositius autoritzats.
2. Configuració del model de permisos personalitzats
- Creació i assignació de rols: S’han definit els diferents perfils d’usuari a la plataforma d’administració de WordPress, ajustant la visibilitat i la capacitat d’edició del panell segons el rol corresponent.
- Personalització de capacitats: Mitjançant l’ús de funcionalitats native de WordPress o de connectors de gestió de rols, s’han restringit o ampliat permisos específics (com la gestió de plugins, edició de temes, publicació de continguts o gestió d’altres usuaris) per assegurar que cap usuari no administratiu tingui accés a opcions crítiques.
3. Implementació i configuració de la doble autenticació (2FA)
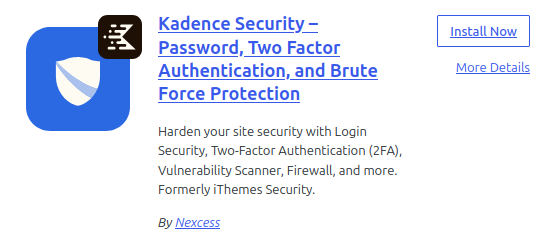
- Instal·lació del mòdul de seguretat: S’ha integrat i activat una solució de doble autenticació compatible amb WordPress (com ara Two Factor, Wordfence o Twenty20 2FA).
- Vinculació de dispositius: Des del perfil d’administrador i usuaris amb accés especial, s’ha completat la configuració escanejant el codi QR mitjançant una aplicació d’autenticació (com Google Authenticator, Authy o Microsoft Authenticator).
- Obtenció de codis de recuperació: S’han generat i emmagatzemat de forma segura els codis de seguretat de recanvi per evitar el bloqueig involuntari del compte en cas de pèrdua del dispositiu principal.
4. Proves i comprovació del funcionament
- Validació d’accés amb permisos personalitzats: S’ha iniciat sessió amb usuaris de diferents rols per comprovar que el menú d’administració i les opcions disponibles s’adapten adequadament als permisos establerts.
- Validació del flux de doble autenticació: S’ha comprovat el procés d’inici de sessió tancant la sessió activa i tornant-hi a accedir. El sistema sol·licita correctament el codi temporal de 6 dígits després d’introduir l’usuari i la contrasenya.
Evidències