Compartició del calendari personal amb el corporatiu

1. Introducció i Objectiu

L’objectiu d’aquesta tasca és sincronitzar i compartir el calendari del compte personal amb el compte corporatiu (o viceversa). Aquesta configuració permet visibilitzar la disponibilitat horària, coordinar compromisos personals i professionals en una sola vista i evitar conflictes d’agenda o solapaments en la planificació diària.

2. Requisits i Eines Utilitzades

  • Plataformes: Google Calendar (o entorn de gestió de calendaris equivalent) tant del compte personal com del corporatiu.
  • Permisos d’accés: Permisos de visualització o gestió (ex. Veure només disponibilitat, Veure tots els detalls dels esdeveniments o Realitzar canvis i gestionar la compartició).
  • Adreces electròniques: Adreça del compte personal i adreça del compte corporatiu de destinació.

3. Procediment i Passos Realitzats

Accés a la configuració del calendari personal

Accés a l’entorn de treball origen

1.Accés a la configuració del calendari personal:Accés a l’entorn de treball origen.

S’inicia sessió al compte personal, s’accedeix a l’aplicació de calendari i es localitza el calendari principal a la barra lateral esquerra.

Obertura del menú de compartició

Opcions de privadesa i accés

2.Obertura del menú de compartició:Opcions de privadesa i accés.

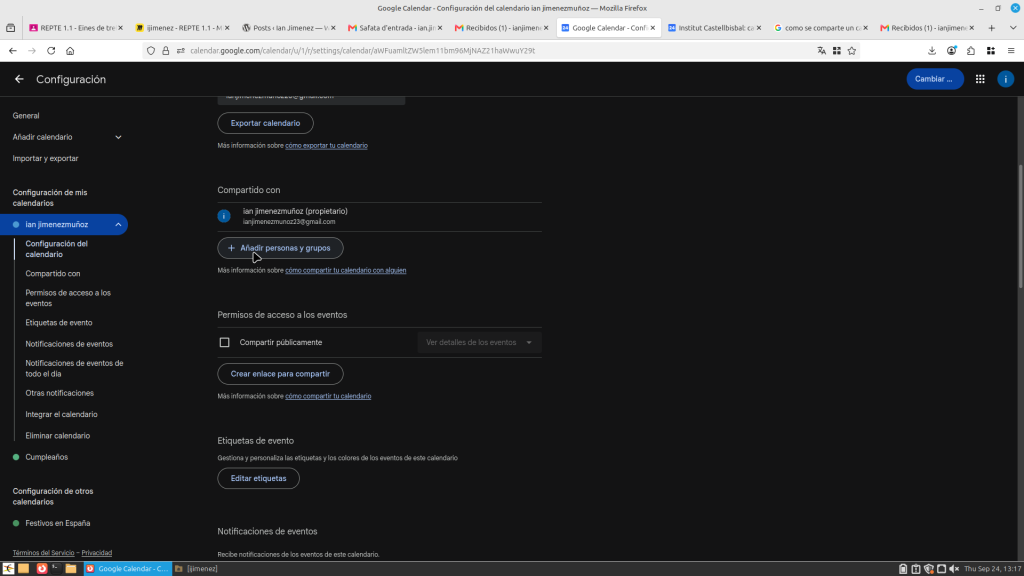
Es fa clic sobre els tres punts opcions al costat del nom del calendari i es selecciona Configuració i privadesa (o Compartir amb persones determinades).

Afegir el compte corporatiu i assignar permisos

Assignació de destí i nivell d’accés

3.Afegir el compte corporatiu i assignar permisos:Assignació de destí i nivell d’accés.

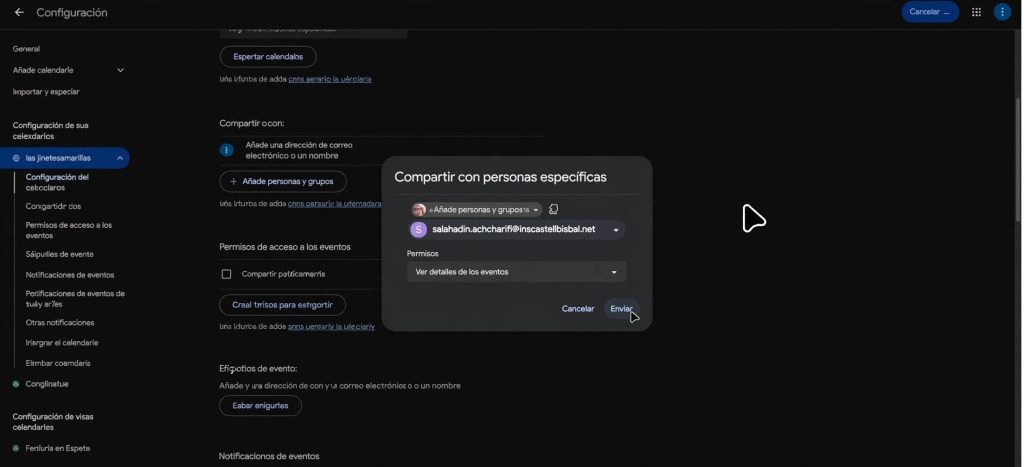
  1. A la secció Compartir amb persones determinades, es fa clic a Afegir persones.
  2. S’introdueix l’adreça de correu electrònic corporativa.
  3. Es selecciona el nivell de permís adient (per exemple, Veure tots els detalls dels esdeveniments o Veure només lliure/ocupat segons la privadesa desitjada).
  4. Es confirma l’enviament de la invitació.

Acceptació de la invitació al compte corporatiu

Validació de la sol·licitud d’accés

4.Acceptació de la invitació al compte corporatiu:Validació de la sol·licitud d’accés.

  1. S’inicia sessió al correu corporatiu i s’obre el correu de notificació rebut.
  2. Es fa clic a l’enllaç per afegir o acceptar el calendari compartit.

Verificació i integració a la vista corporativa

Comprovació de la integració de les dues agendes

5.Verificació i integració a la vista corporativa:Comprovació de la integració de les dues agendes.

S’accedeix al calendari corporatiu i es comprova que el calendari personal apareix llistat a la secció Altres calendaris, mostrant correctament els esdeveniments o franges ocupades.

4. Conclusions i Resultats

La integració dels calendaris s’ha realitzat amb èxit. Aquesta configuració optimitza la gestió del temps en permetre que la informació d’agenda estigui centralitzada i accessible des de l’entorn corporatiu, millorant la coordinació de reunions i compromisos personals.

Evidències
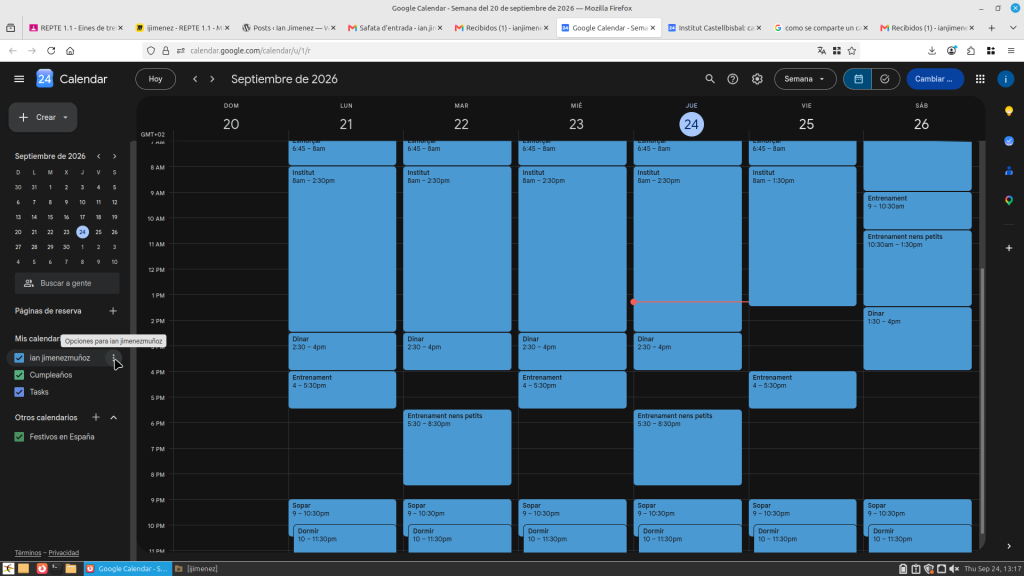


Configuració de l’horari personal en el compte personal creat

1. Introducció i Objectiu

L’objectiu d’aquesta activitat és planificar, estructurar i configurar l’horari personal i de treball mitjançant l’aplicació de calendari associada al compte personal creat (com ara Google Calendar). Aquesta configuració permet optimitzar la gestió del temps, establir rutines clares, coordinar tasques diàries i assegurar una organització eficient de les activitats.

2. Requisits i Eines Utilitzades

  • Plataforma: Aplicació de calendari del compte personal (Google Calendar / Calendari corporatiu o personal).
  • Funcionalitats utilitzades: Creació d’esdeveniments, configuració de periodicitat/recurrencia, assignació de codis de colors per categories, definició de recordatoris i ajustos de zona horària.

3. Procediment i Passos Realitzats

1.Accés a la plataforma de calendari:Navegació cap a l’aplicació de calendari.

S’inicia sessió amb el compte personal recentment creat i s’accedeix a l’aplicació de calendari associada des del menú d’aplicacions.

2.Definició de l’estructura base i blocs de temps:Planificació de les franges horàries principals.

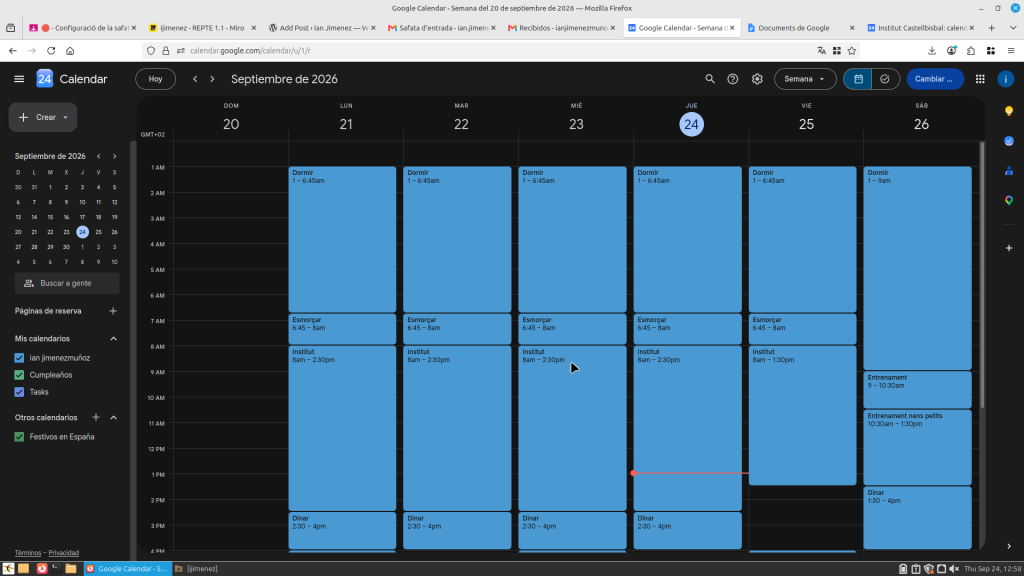
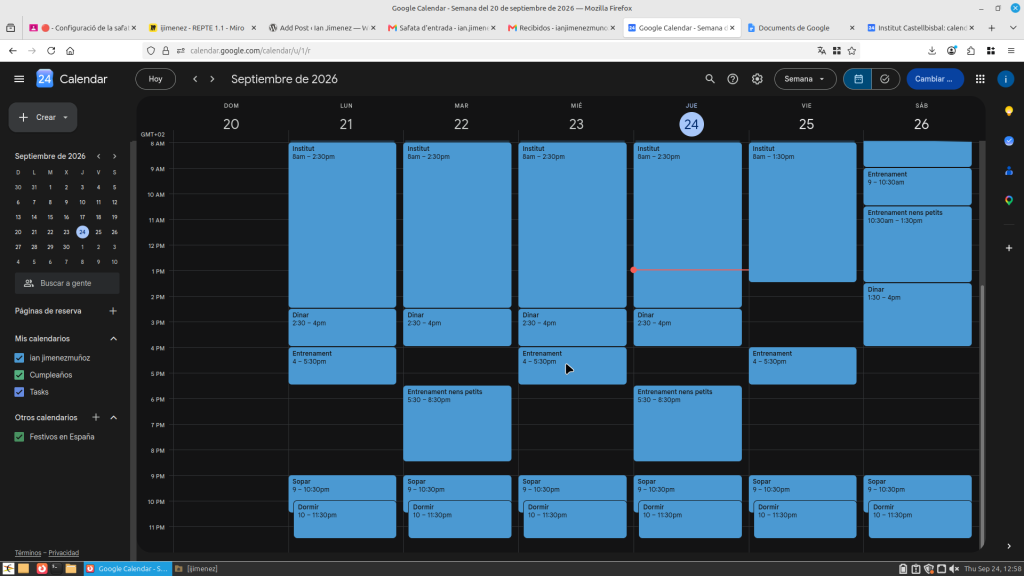
S’identifiquen les activitats fixes i recurrents (horari lectiu/laboral, hores d’estudi, activitats extraescolars, descans i compromisos personals) per assignar-los franges temporals concretes.

3.Creació d’esdeveniments i rutines recurrents:Programació dels blocs de temps al calendari.

  1. Es fa clic a la franja horària corresponent per crear un nou esdeveniment.
  2. S’introdueix el títol clar de l’activitat.
  3. Es configura la freqüència de repetició (diària, dies feiners, setmanal, etc.) per a aquelles tasques que es repeteixen periòdicament.

4.Categorització per colors i etiquetes:Organització visual de les activitats.

S’assigna un codi de colors diferent a cada tipus d’activitat (per exemple: blau per a feina/estudis, verd per a temps personal/esport, groc per a recordatoris importants) per tal de facilitar la identificació visual ràpida.

5.Ajust de recordatoris i avisos:Configuració de notificacions i alertes.

S’estableixen notificacions automàtiques (amb 10, 15 o 30 minuts d’antelació) en els esdeveniments clau per assegurar el compliment de la planificació.

6.Revisió i verificació de l’horari global:Comprovació de la planificació temporal.

Es revisa la vista setmanal i mensual del calendari per verificar que no hi hagi solapaments d’horaris i que la distribució del temps sigui equilibrada i realista.

4. Conclusions i Resultats

La configuració de l’horari personal s’ha completat correctament. Amb la digitalització de la planificació s’aconsegueix una visió clara i estructurada de la rutina diària, facilitant la puntualitat, el seguiment de les tasques i la conciliació de les diferents activitats.

Evidències


Configuració de redirecció al correu corporatiu

1. Introducció i Objectiu

L’objectiu d’aquesta configuració és establir una regla de desplaçament automàtic (redirecció) des d’un compte de correu electrònic principal o secundari cap a la bústia de correu corporatiu. Això garanteix la centralització de les comunicacions, evita la pèrdua de missatges importants i millora l’eficiència en la gestió de la informació professional.

2. Requisits i Eines Utilitzades

  • Plataforma de correu origen: Servei de correu electrònic font (ex. Gmail, Outlook / Microsoft 365, Webmail corporatiu).
  • Adreça de destinació: Adreça de correu corporatiu on es rebran tots els missatges desviats.
  • Mètode de verificació: Accés a la bústia de destinació per confirmar el codi o enllaç d’autorització.

3. Procediment i Passos Realitzats

1.Accés als ajustos del compte origen:Inici de la configuració de xarxa/correu.

S’inicia sessió al compte de correu des del qual es volen redirigir els missatges i s’accedeix a la secció de Configuració (o Ajustos de correu).

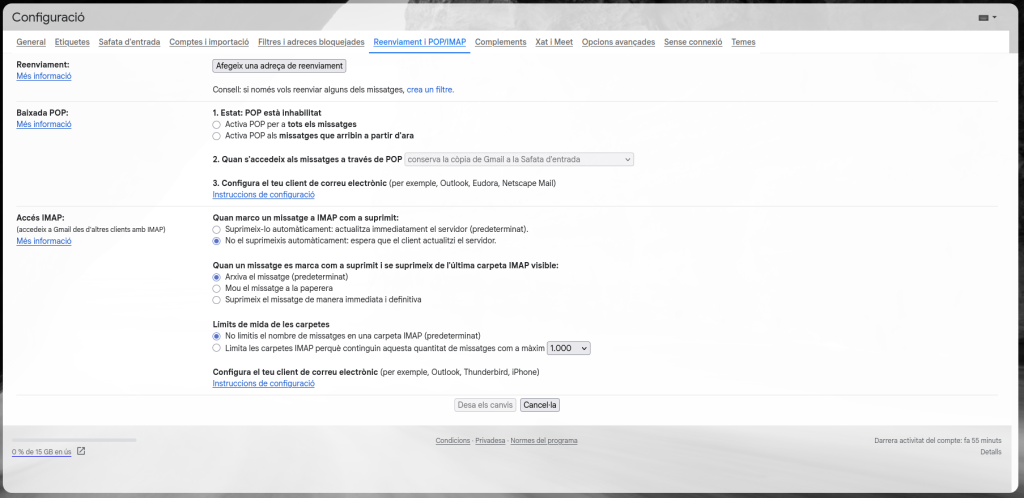
2.Ubicació de la secció de reenviament:Menú de reenviament i correu POP/IMAP.

Dins del menú de configuració, es navega fins a la pestanya o apartat anomenat Reenviament i correu POP/IMAP (o Regles de correu / Reenviament automàtic).

3.Afegeix l’adreça corporativa de destinació:Introducció de les dades del compte corporatiu.

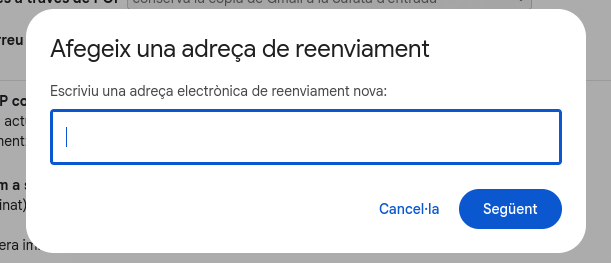
  1. Es fa clic a l’opció Afegir una adreça de reenviament.
  2. S’introdueix l’adreça exacta del correu corporatiu de destinació.
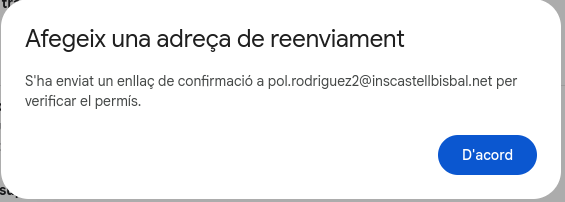
  3. Es confirma l’acció per enviar la sol·licitud de verificació.

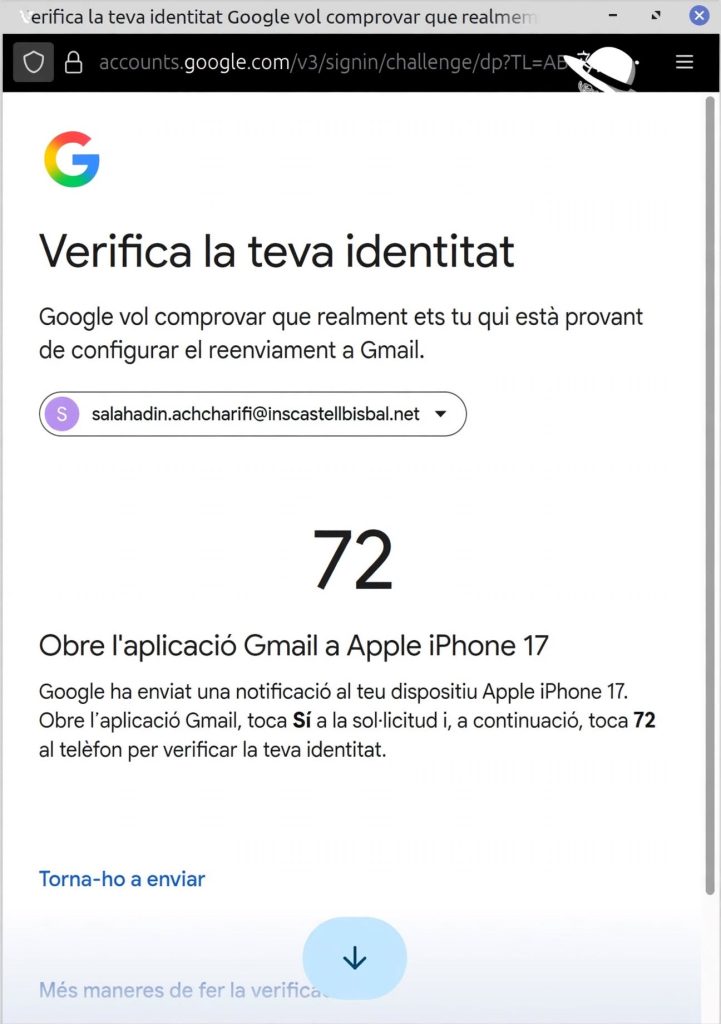
4.Confirmació i verificació d’autorització:Mesura de seguretat obligatòria.

  1. S’accedeix a la bústia del correu corporatiu de destinació.
  2. S’obre el missatge de confirmació rebut automàticament.
  3. Es fa clic en l’enllaç de verificació o s’copia el codi de seguretat requerit i s’introdueix al compte d’origen.

5.Activació de la regla i opcions de conservació:Definició del comportament dels missatges originals.

De tornada a la configuració del compte origen:

  1. S’activa l’opció Reenviar una còpia del correu entrant a….
  2. S’escull el comportament per a la còpia original (mantenir a la safata d’entrada, marcar com a llegida o arxivar).
  3. S’desen els canvis realitzats.

6.Prova de funcionament:Validació final del procés.

S’envia un correu de prova des d’un compte extern cap a l’adreça origen per verificar que es rep correctament i sense retard a la bústia del correu corporatiu.

4. Conclusions i Resultats

La configuració s’ha completat de manera satisfactòria. La redirecció garanteix que qualsevol comunicació enviada a l’adreça font sigui gestionada directament des de l’entorn corporatiu centralitzat, millorant el temps de resposta i la seguretat en el tractament de la informació.

Evidències


Instal·lació de VirtualBox i Vagrant

Objectiu del Treball

Configurar un entorn de virtualització automatitzat en la màquina local mitjançant la instal·lació combinada de Oracle VM VirtualBox (com a hipervisor de tipus 2) i HashiCorp Vagrant (com a eina de gestió i automatització d’entorns virtuals). Aquest entorn permet desplegar, configurar i reproduir màquines virtuals de manera ràpida i eficient mitjançant fitxers de configuració declaratius.

2. Requisits Previs

  • Sistema operatiu amfitrió compatible (Windows, macOS o Linux).
  • Arquitectura de processador de 64 bits amb suport per a tecnologia de virtualització (Intel VT-x o AMD-V) habilitat a la BIOS/UEFI.
  • Connexió a Internet activa per a la descàrrega dels instal·ladors oficials i imatges de màquines virtuals (boxes).
  • Permisos d’administrador en el sistema per a la instal·lació de controladors de xarxa i hipervisors.

3. Procediment Pas a Pas

Pas 1: Descàrrega i Instal·lació de VirtualBox

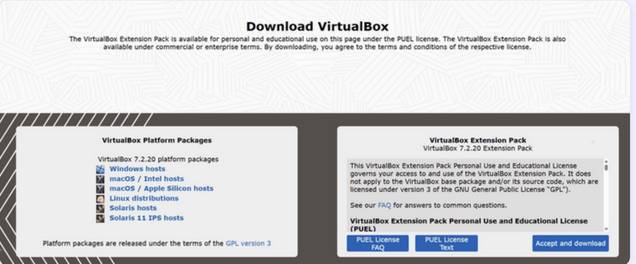
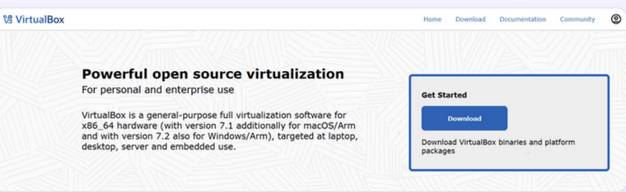
  1. Accés al repositori oficial: Navegació fins a la pàgina de descàrregues de VirtualBox (virtualbox.org).
  2. Obtenció de l’instal·lador: Descàrrega del paquet d’instal·lació corresponent al sistema operatiu amfitrió, així com del paquet d’ampliacions (VirtualBox Extension Pack) per habilitar funcions avançades com USB 2.0/3.0 i suport NVMe.
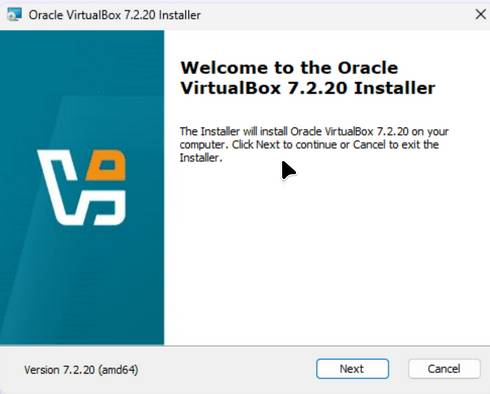
  3. Execució de l’instal·lador:

    • Iniciar l’assistent d’instal·lació i mantenir els components per defecte (interfície d’usuari, suport de xarxa i ponts).
    • Acceptar l’advertiment temporal sobre la interrupció breu de les connexions de xarxa durant la instal·lació dels controladors virtus de xarxa.

  4. Instal·lació de l’Extension Pack: Executar el fitxer descarregat de l’Extension Pack i confirmar la seva instal·lació acceptant la llicència d’ús d’Oracle.

Pas 2: Descàrrega i Instal·lació de Vagrant

  1. Accés al portal de HashiCorp: Navegació a la pàgina oficial de Vagrant (vagrantup.com).
  2. Obtenció del paquet d’instal·lació: Selecció i descàrrega de l’executador adequat per a l’arquitectura i sistema operatiu de la màquina.
  3. Execució de l’assistent d’instal·lació:

    • Iniciar el procés d’instal·lació i acceptar els termes de la llicència.
    • Confirmar la ruta d’instal·lació per defecte.
    • Finalitzar el procés i reiniciar el sistema operatiu si l’assistent ho sol·licita per registrar correctament les variables d’entorn en el sistema.

Pas 3: Configuració de l’Entorn i Automatització

  1. Obertura de la terminal: Iniciar la consola de comandes del sistema (PowerShell, Terminal o CMD).
  2. Creació del directori de treball:

    • Crear una carpeta específica per al projecte de virtualització i accedir-hi mitjançant la terminal.

  3. Inicialització d’un entorn Vagrant:

    • Executar la comanda d’inicialització indicant la imatge desitjada (per exemple, una distribució Ubuntu):Bash


Accés a l’administració de WordPress

Documentació de l’Accés al Tauler d’Administració de WordPress

1. Objectiu de la tasca

L’objectiu d’aquesta activitat és establir i verificar l’accés segur al tauler d’administració (Dashboard o Escritorio) d’un lloc web gestat amb WordPress. Es descriu el procediment per autenticar-se com a administrador, revisar l’estat de seguretat de la sessió i navegar per les opcions principals del panell de control.

2. Requisits previs del sistema

  • Navegador Web: Versió actualitzada de Google Chrome, Microsoft Edge o Mozilla Firefox.
  • URL de l’instal·lació: Adreça del lloc web amb la ruta d’accés administrativa (per defecte /wp-admin o /wp-login.php).
  • Credencials d’Accés: Nom d’usuari (o correu electrònic) i contrasenya assignats amb rol d’Administrador.

3. Procediment pas a pas

1.Navegació a la pàgina d’inici de sessió:Introducció de la URL d’administració.

Obrir el navegador web i introduir a la barra d’adreces la URL del lloc web seguida de la ruta d’accés d’administració, per exemple: [https://elmeullocweb.com/wp-admin](https://elmeullocweb.com/wp-admin) (o http://localhost/wordpress/wp-admin en entorns de desenvolupament local).

2.Introducció de credencials:Validació d’identitat.

A la pantalla d’autenticació de WordPress, introduir el Nom d’usuari o la Adreça de correu electrònic corporativa i la Contrasenya associada. Opcionalment, si es tracta d’un equip d’ús privat, es pot marcar la casella Recorda’m (Remember Me).

3.Validació del doble factor (2FA) o CAPTCHA:Comprovació de seguretat.

En cas que el lloc web tingui sistemes de seguretat addicionals configurats, introduir el codi de verificació temporal generat per l’aplicació d’autenticació o resoldre el mecanisme de protecció contra robots (reCAPTCHA/hCaptcha) abans de prémer Inicia la sessió (Log In).

4.Accés i navegació pel Tauler (Dashboard):Revisió del panell principal.

Un cop autenticat correctament, es carrega la interfície principal de WordPress. Es comprova la presència de la barra d’eines superior (admin bar) i el menú lateral esquerre amb les seccions principals: Entrades, Mitjans, Pàgines, Comentaris, Aparença, Flugins, Usuaris, Eines i Ajustos.

5.Tancament segur de la sessió:Tancament de sessió recomanat.

Per finalitzar la tasca o quan es concloguin les tasques de gestió, passar el cursor pel nom d’usuari ubicat a la cantonada superior dreta de la barra d’eines i fer clic a Tanca la sessió (Log Out) per invalidar la cookie d’autenticació.

4. Verificació de la instal·lació

Es comprova que l’accés s’ha realitzat de manera satisfactòria mitjançant la visualització completa del tauler d’administració de WordPress, confirmant que l’usuari disposa dels privilegis corresponents al rol d’administrador i que la connexió s’executa sota un protocol segur (HTTPS).


Creació d’un compte al sistema operatiu per a temes professionals

Documentació de la Creació d’un Compte al Sistema Operatiu per a Ús Professional

1. Objectiu de la tasca

L’objectiu d’aquesta tasca és la creació i configuració d’un perfil d’usuari dedicat exclusivament a l’entorn professional dins del sistema operatiu. Aquesta separació garanteix el compliment de les polítiques de seguretat, l’aïllament de les dades corporatives respecte a les personals i l’aplicació del principi de mínim privilegi per reduir riscos de seguretat.

2. Requisits previs del sistema

  • Sistema Operatiu: Windows 10 / 11 Pro o Enterprise (o versió Home amb configuració de comptes locals).
  • Privilegis: Compte d’usuari existent amb permisos d’administrador per poder crear nous perfils.
  • Informació de l’usuari: Nom d’usuari corporatiu definit segons la nomenclatura de l’empresa (ex. nom.cognom).

3. Procediment pas a pas

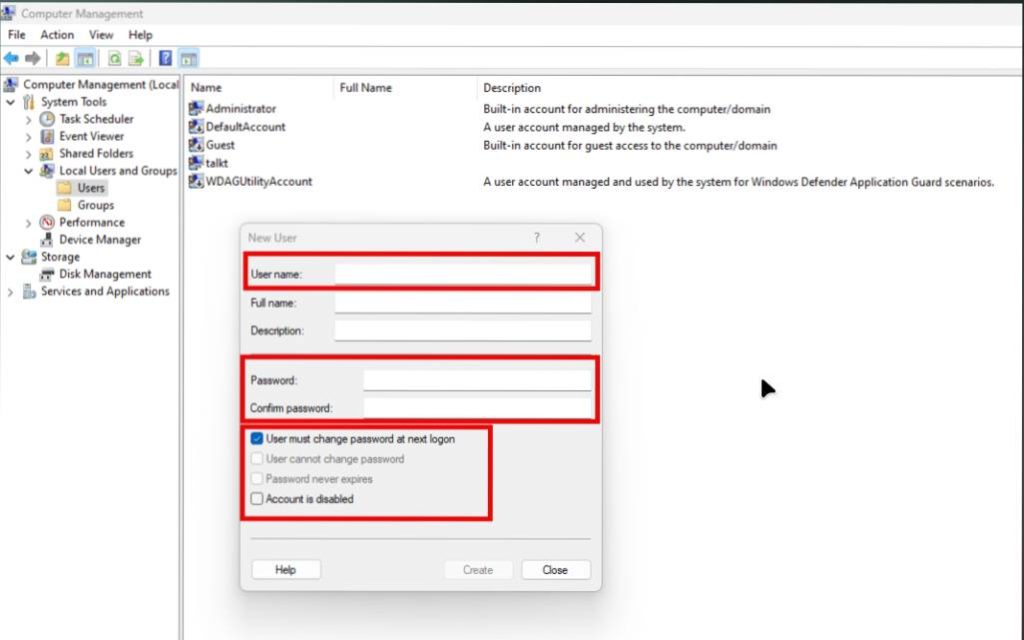
1.Accés a la gestió de comptes:Panell de Configuració del sistema.

Obrir el menú d’inici i accedir a Configuració (Win + I). Seleccionar l’apartat Comptes (Accounts) i posteriorment navegar fins a la secció Família i altres usuaris (Family & other users) o Altres usuaris (Other users).

2.Inici de la creació del nou usuari:Creació de perfil local o corporatiu.

Fer clic sobre el botó Afegeix un compte (Add account). Quan el sistema sol·liciti les credencials de Microsoft, seleccionar l’opció No tinc les dades d’inici de sessió d’aquesta persona i, a la següent pantalla, triar Afegir un usuari sense compte Microsoft (per crear un compte local estàndard o professional).

3.Definició del nom d’usuari i contrasenya:Identificació i seguretat.

Introduir el nom d’usuari corporatiu assignat (per exemple, treball.professional). Definir una contrasenya segura que compleixi els requisits de complexitat (mínim 12 caràcters, incloent majúscules, minúscules, números i símbols). Establir les preguntes de seguretat requerides pel sistema.

4.Assignació del tipus de compte i permisos:Mínim privilegi i seguretat.

Per defecte, el nou compte es crearà com a Usuari estàndard (Standard User). Es recomana mantenir aquest nivell de permisos per a l’activitat diària per evitar l’execució no autoritzada de programari maliciós. Si es requereixen permisos d’administració, canviar el tipus de compte a Administrador des de la mateixa pantalla de gestió.

5.Primer inici de sessió i configuració de privacitat:Preparació del perfil.

Tancar la sessió actual i iniciar-ne una de nova amb el compte professional recent creat. El sistema operatiu generarà l’estructura de directoris (C:\Users\nom.cognom). Durant el primer inici, ajustar les opcions de privacitat del sistema desactivant la ubicació, les dades de diagnostic opcionals i la publicitat personalitzada.

6.Personalització de l’entorn de treball:Entorn de treball.

Configurar l’escriptori, associar el correu corporatiu i verificar que les carpetes de l’usuari tinguin els permisos d’accés i xifratge (com BitLocker) activats correctament.

4. Verificació de la instal·lació

Es comprova que el nou perfil apareix correctament llistat a la pantalla d’inici de sessió del sistema, que l’estructura de carpetes personals s’ha generat a C:\Users\ i que el compte opera amb el nivell de permisos seleccionat sense conflictes amb altres usuaris del sistema.


Configuració del gestor de bookmarks al navegador professional

Objectiu de la tasca

L’objectiu d’aquesta intervenció és l’organització, estructuració i optimització del gestor de marcadors (bookmarks) en un navegador web d’ús professional (Google Chrome, Microsoft Edge o Mozilla Firefox). Aquesta configuració permet centralitzar els accessos ràpids als recursos corporatius, entorns de desenvolupament, eines de gestió i documentació interna, millorant la productivitat i reduint el temps de cerca.

2. Requisits previs del sistema

  • Navegador Web: Versió actualitzada de Google Chrome, Microsoft Edge o Mozilla Firefox.
  • Compte d’Usuari Corporatiu: Sincronització de perfil activa (opcional, per mantenir els marcadors entre diferents dispositius).
  • Llista de Recursos: URL dels llocs web, eines i plataformes corporatives que cal categoritzar.

3. Procediment pas a pas

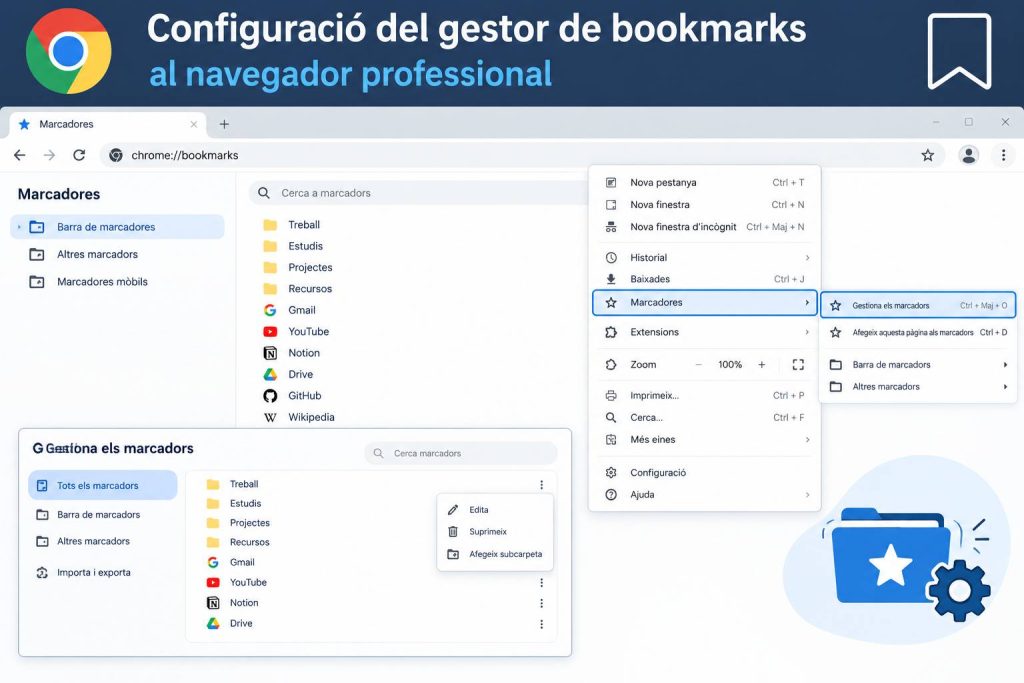
1.Habilitació de la Barra de Marcadors:Activació de la barra d’eines.

Obrir el navegador web professional i accedir al menú de configuració (o utilitzar la drecera de teclat Ctrl + Shift + B a Windows / Cmd + Shift + B a macOS) per fer visible la Barra de marcadors de forma permanent a la part superior de la finestra.

2.Creació de l’estructura de carpetes:Disseny de la taxonomia.

Obrir el Gestor de marcadors (Ctrl + Shift + O). Dins de la barra de marcadors, crear una estructura jeràrquica de carpetes per categoritzar els enllaços. Per exemple:

  • 01_Eines_Diàries (Correu, Calendari, Gestor de tasques)
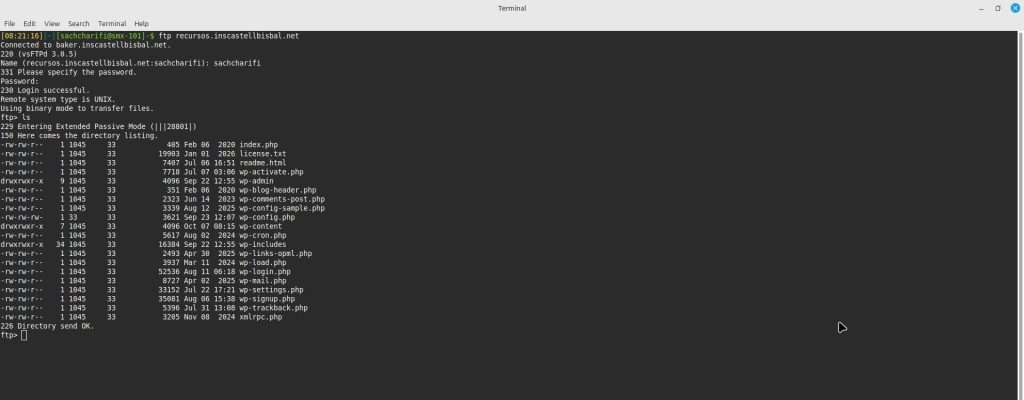
  • 02_Sistemes_i_Servidors (Panells de control, consoles de gestió, FTP)
  • 03_Documentació (Manuals, wikis internes, normatives)
  • 04_Desenvolupament/Proves (Repositoris, entorns de staging)

3.Adició i organització de marcadors:Inclusió d’enllaços corporatius.

Navegar a cadascun dels llocs web d’interès. Fer clic a la icona de l’estrella a la barra d’adreces (o prémer Ctrl + D), assignar un nom clar i concís a l’enllaç i seleccionar la carpeta corresponent dins de l’estructura creada.

4.Neteja i edició de noms:Optimització visual de la barra.

Per als recursos d’ús molt freqüent ubicats directament a la barra principal, editar el marcador i reduir el nom o deixar-lo en blanc (si el favicon o icona del lloc web és clarament recognoscible) per tal de maximitzar l’espai disponible a la barra.

5.Exportació i còpia de seguretat de marcadors:Còpia de seguretat i exportació.

Dins del Gestor de marcadors, accedir al menú d’opcions (tres punts verticals) i seleccionar Exportar marcadors. Desar el fitxer generat en format .html en un directori segur o al núvol corporatiu com a còpia de seguretat.

6.Verificació operativa:Prova d’accés ràpid.

Comprovar que tots els marcadors funcionen correctament, que les carpetes desplegables s’obren sense incidències i que la sincronització amb el compte corporatiu manté l’ordre establert.

4. Verificació de la instal·lació

Es comprova que la barra de marcadors es mostra de forma clara i ordenada sota la barra d’adreces del navegador, que l’estructura de carpetes facilita l’accés immediat als llocs web d’interès i que es disposa d’un fitxer de còpia de seguretat exportat correctament.


Instal·lació d’un programa per fer i editar captures de pantalla

Objectiu de la tasca

L’objectiu d’aquesta activitat és la instal·lació, configuració i verificació d’un programari avançat per a la realització i edició de captures de pantalla (com ShareX o Flameshot). Aquesta eina permet optimitzar la documentació tècnica mitjançant la captura de regions específiques, l’anotació en temps real (fletxes, text, difuminat d’informació confidencial) i l’exportació automàtica d’imatges.

2. Requisits previs del sistema

  • Sistema Operatiu: Windows 10 / 11 o distribució Linux compatible.
  • Privilegis: Permisos d’administrador local per a la instal·lació de programari i assignació de dreceres de teclat.
  • Espai en disc: Mínim 100 MB lliures per a l’aplicació i l’històric de captures.

3. Procediment pas a pas

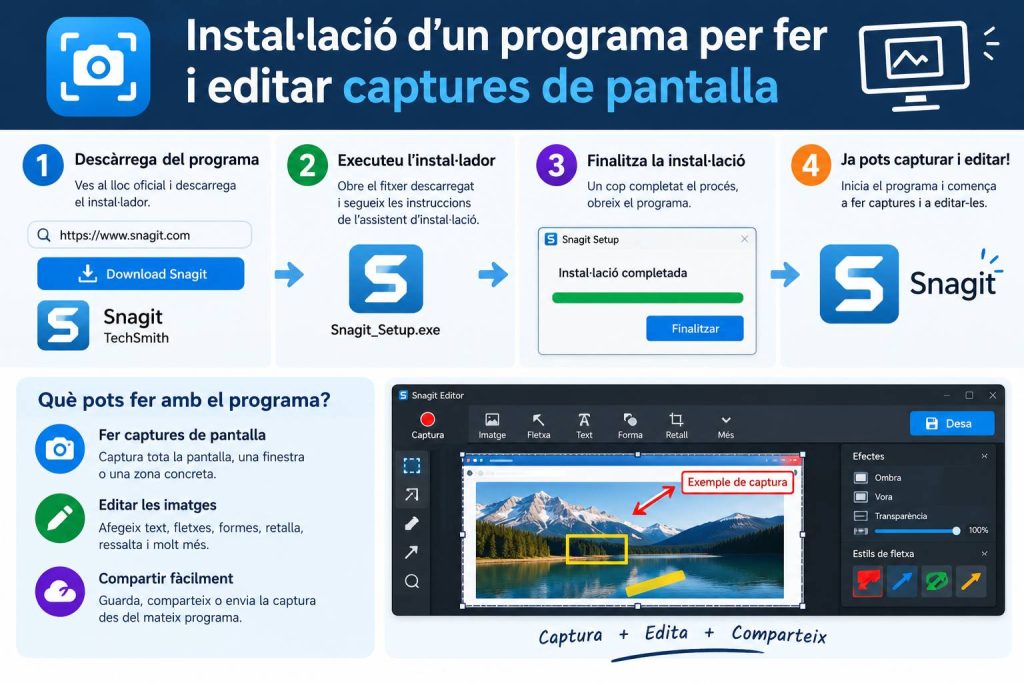
1.Obtenció de l’instal·lador oficial:Font oficial de descàrrega.

Accedir al lloc web oficial de l’eina de captura seleccionada (per exemple, getsharex.com o flameshot.org). Descarregar la darrera versió estable de l’instal·lador executable (format .exe per a Windows o .AppImage/.deb per a Linux).

2.Execució de l’assistent d’instal·lació:Execució i permissos d’administrador.

Obrir el fitxer descarregat. Si el control de comptes d’usuari (UAC) ho sol·licita, confirmar amb Sí per atorgar permisos d’instal·lació. Acceptar els termes i condicions de la llicència d’ús open-source.

3.Selecció de la ruta i opcions d’inici:Paràmetres per defecte i drecera d’inici.

Confirmar la ruta d’instal·lació proposada pel sistema. Marcar la casella d’opció Run on startup (Iniciar amb el sistema) per garantir que l’eina estigui disponible en segon pla des de l’encesa de l’equip. Premer Next i posteriorment Install.

4.Configuració de dreceres de teclat (Hotkeys):Tecles d’accés ràpid.

Obrir l’eina i accedir a la secció de configuració de dreceres (Hotkey settings). Reassignar la tecla Impr Pant (Print Screen) per activar directament la captura de regió amb l’editor d’anotacions integrat.

5.Configuració de tasques post-captura:Ruta local i comportament de desat.

Dins dels opcions de tasques post-captura (After capture tasks), marcar les opcions:

  • Copiar imatge al portapapers (Copy image to clipboard).
  • Desar la imatge en un directori local (Save image to file).Definir la carpeta de destinació per al desat automàtic de les imatges.

6.Verificació d’eines d’edició:Test d’edició i anotació.

Premre la drecera configurada (Impr Pant), seleccionar una àrea de la pantalla i utilitzar la barra d’eines per afegir fletxes, ressaltats, text explicatiu i un rectangle de difuminat sobre informació sensible. Confirmar que la imatge es desa i es copia al portapapers correctament.

4. Verificació de la instal·lació

Es comprova que l’aplicació s’executa correctament a la barra de tasques (àrea de notificació), que respon de manera immediata a la tecla d’accés ràpid i que la interfície d’edició permet modificar les captures abans de desar-les.


Configuració del gestor de contrasenyes al navegador professional

Objectiu de la tasca

L’objectiu d’aquesta intervenció és la implementació i configuració d’un gestor de contrasenyes corporatiu (com Bitwarden o 1Password) mitjançant la seva extensió oficial per a navegadors web professionals (Google Chrome, Microsoft Edge o Mozilla Firefox). Aquesta mesura garanteix la xifrada d’extrem a extrem de les credencials d’accés, la generació de claus complexes i la prevenció d’atacs de tipus phishing.

2. Requisits previs del sistema

  • Navegador Web: Versió actualitzada de Google Chrome, Microsoft Edge o Mozilla Firefox.
  • Compte Corporatiu: Adreça de correu electrònic institucional activa per al registre del compte.
  • Seguretat: Dispositiu mòbil o aplicació d’autenticació (Authenticator) a punt per a la configuració del doble factor d’autenticació (2FA).

3. Procediment pas a pas

1.Instal·lació de l’extensió al navegador:Instal·lació de l’extensió oficial.

Accedir a la botiga oficial d’extensions del navegador (Chrome Web Store, Edge Add-ons o Firefox Add-ons). Cercar l’extensió oficial del gestor de contrasenyes corporatiu i fer clic a Afegeix al navegador. Confirmar els permisos necessaris per a la seva execució.

2.Creació del compte i Contrasenya Mestra:Creació del magatzem segur.

Obrir l’extensió instal·lada i seleccionar Crea un compte nou. Introduir el correu corporatiu i definir una Contrasenya Mestra (Master Password) d’alta complexitat (mínim 16 caràcters, combinant lletres majúscules, minúscules, números i símbols). Desar la clau de recuperació d’emergència en un lloc segur fora de línia.

3.Activació del Doble Factor d’Autenticació (2FA):Protecció d’accés addicional.

Accedir a la configuració de seguretat del compte (Ajustos > Seguretat > Autenticació en dos passos). Escanejar el codi QR utilitzant una aplicació d’autenticació (com Google Authenticator o Microsoft Authenticator) i introduir el codi temporal de 6 dígits per confirmar l’activació.

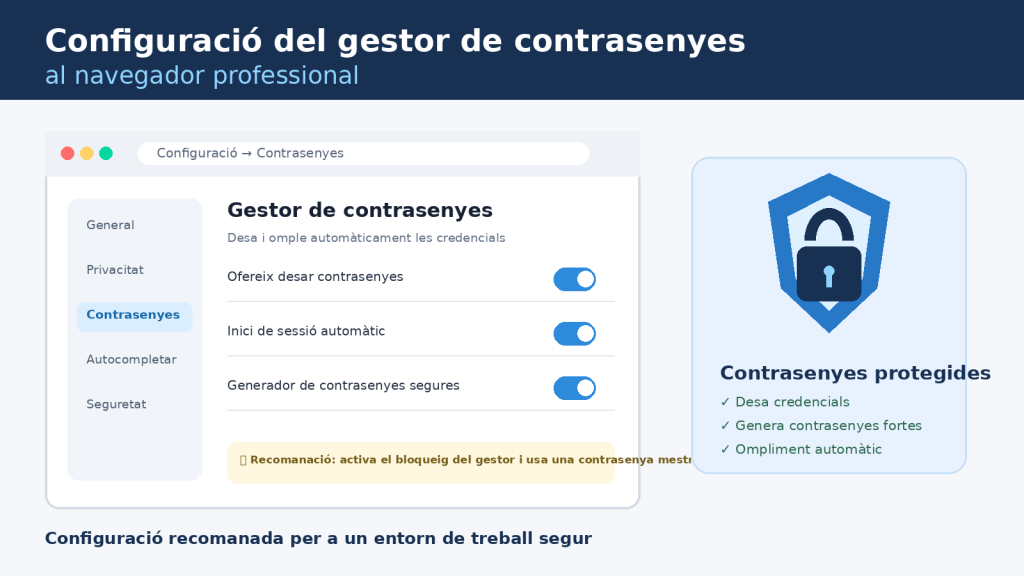
4.Desactivació del gestor natiu del navegador:Importació i deshabilitació de la funció nativa.

Anar a la configuració nativa del navegador (Ajustos > Autofill / Autocompletar > Contrasenyes) i desactivar les opcions Preguntar per desar contrasenyes i Emplenat automàtic. Si hi havia credencials prèvies desades al navegador, exportar-les en format xifrat/CSV, importar-les al nou gestor de contrasenyes i esborrar-les del navegador per seguretat.

5.Configuració del bloqueig automàtic i l’emplenat:Paràmetres recomanats.

Dins dels opcions de l’extensió del gestor, configurar el Temps de bloqueig del magatzem (recomanat: 15-30 minuts d’inactivitat o al tancar el navegador) i seleccionar el mètode de desblocatge ràpid (codi PIN o biometria si el dispositiu ho permet).

6.Comprovació de funcionament i generació de claus:Verificació operativa.

Navegar cap a un portal de prova o servei intern. Comprovar que l’extensió detecta els camps d’inici de sessió, permet generació automàtica de contrasenyes segures i desat automàtic de noves credencials.

4. Verificació de la instal·lació

Es comprova que la icona de l’extensió del gestor de contrasenyes es troba fixada a la barra d’eines del navegador, que el magatzem es bloqueja correctament després del temps d’inactivitat definit i que el navegador ja no sol·licita desar contrasenyes de forma nativa.


Instal·lació de Filezilla

Objectiu de la instal·lació

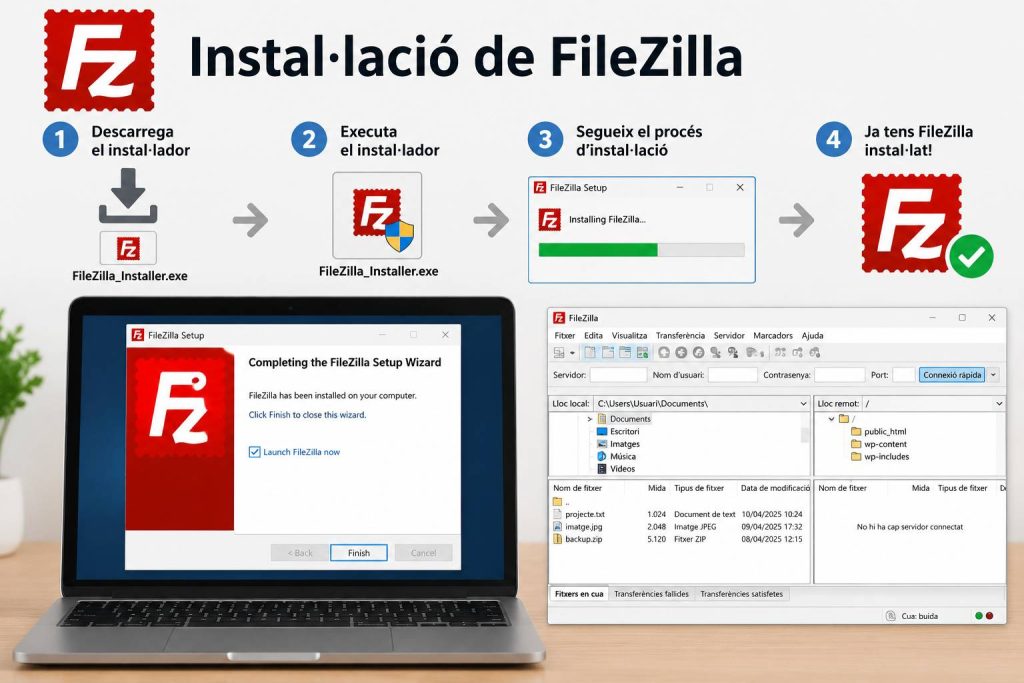
L’objectiu d’aquesta tasca és realitzar la descàrrega, instal·lació i configuració inicial del client FTP/SFTP de codi obert FileZilla en un sistema operatiu Windows, garantint un entorn segur per a la gestió i transferència de fitxers remots.

2. Requisits previs del sistema

  • Sistema Operatiu: Windows 10 / 11 (64-bit).
  • Privilegis: Compte d’usuari amb permisos d’administrador.
  • Connexió a Internet: Activa per descarregar l’instal·lador oficial.

3. Procediment d’instal·lació pas a pas

1.Descàrrega de l’instal·lador oficial:Comprovació de font segura.

Obrir el navegador web i accedir al lloc web oficial de FileZilla (filezilla-project.org). Seleccionar l’opció Download FileZilla Client per a Windows. Cal assegurar-se de descarregar la versió estàndard sense programari addicional no desitjat (bundled software).

2.Execució de l’instal·lador:

Localitzar el fitxer descarregat (habitualment FileZilla_X.X.X_win64-setup.exe) a la carpeta de Descàrregues i fer-hi doble clic. Si el sistema mostra l’avís de Control de Comptes d’Usuari (UAC), fer clic a Sí per permetre els canvis.

3.Llicència i termes d’ús:

Revisar la llicència pública general de GNU (GPL) presentada per l’assistent d’instal·lació i fer clic al botó I Agree (Acepto) per continuar.

4.Selecció d’opcions d’instal·lació i components:

  • Usuaris: Seleccionar si l’aplicació estarà disponible per a tots els usuaris del sistema (Anyone who uses this computer) o només per a l’usuari actual (Only for me).
  • Components: Deixar seleccionats els components per defecte (Icones de l’escriptori, fitxers d’idioma i integració amb el sistema) i prémer Next.

5.Ruta d’instal·lació:

Confirmar o modificar la ruta de destinació on s’instal·larà el programari (per defecte: C:\Program Files\FileZilla FTP Client). Fer clic a Next.

6.Compleció de la instal·lació:

Fes clic a Install per iniciar la còpia de fitxers. Un cop finalitzat el procés de barra de progrés, marcar la casella Start FileZilla now i fer clic a Finish per tancar l’assistent i iniciar l’aplicació.

4. Verificació de la instal·lació

Un cop obert el programari, es comprova que la interfície principal es mostra correctament, dividida en la barra de connexió ràpida, l’arbre de directoris locals, el directori remot i la cua de transferències.