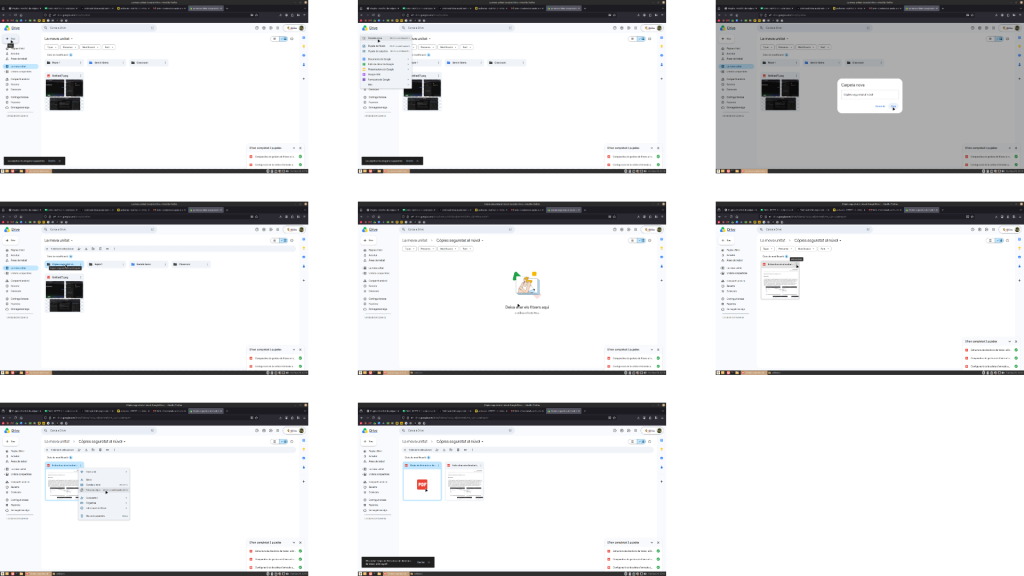
Còpies de seguretat al núvol
1. Definició de dades, justificació de la freqüència i política de retenció
1.1. Selecció de dades a copiar (Criteri de selecció)
Per optimitzar l’espai d’emmagatzematge al núvol i l’ample de banda disponible, es defineixen dos nivells de priorització de dades:
- Dades crítiques i de treball (Incloses):
- Fitxers de codi font i projectes de programació (
.py,.java,.html, etc.). - Documents acadèmics, memòries, fitxers de configuració (
Vagrantfile, scripts de desplegament) i bases de dades de pràctiques. - Fitxers personals insubstituïbles.
- Fitxers de codi font i projectes de programació (
- Dades excloses (No incloses):
- Fitxers executables o instal·ladors d’aplicacions descarregables des d’Internet.
- Arxius temporals, memòries cau (
cache,.tmp) i la carpetanode_modules. - Imatges de disc de màquines virtuals pesades (
.vmdk,.ova) re-generables mitjançant scripts de Vagrant.
1.2. Justificació de la freqüència de les còpies de seguretat
- Freqüència diària (Còpia diferencial/incremental): Aplicada als directoris de projectes actius i documents de treball diari. Garanteix que en cas d’avaria o pèrdua de dades, el temps màxim d’informació perduda sigui de 24 hores (RPO – Recovery Point Objective baix).
- Freqüència setmanal (Còpia completa): Executada al final de la setmana per crear un punt de restauració global de l’entorn de treball acadèmic.
1.3. Política de retenció i eliminació de còpies antigues
Per evitar el sobrecost o l’exhauriment de la quota de disc al núvol, s’estableix una política de retenció de tipus FIFO / Bressol:
- Conservació: Es mantenen les còpies diàries dels darrers 7 dies i les còpies setmanals dels darrers 1 mes.
- Eliminació automàtica: Les còpies de seguretat que superen el període de retenció definit s’eliminen o sobrescriuen automàticament per l’eina de gestió de còpies.
2. Procés d’execució i gestió de la retenció
2.1. Configuració i realització de la còpia de seguretat
- S’ha seleccionat la plataforma de servei al núvol (per exemple, Google Drive, OneDrive o Nextcloud) i l’eina de sincronització/còpia de seguretat.
- S’han definit les rutes d’origen (carpetes de projectes i documents) i la ruta de destinació al repositori del núvol.
- S’ha executat el procés de còpia de seguretat programat o manual, verificant la correcta pujada dels fitxers xifrats o sincronitzats.
2.2. Verificació de l’eliminació de còpies antigues
- S’ha comprova el registre d’activitat (log) de l’aplicació per validar la finalització sense errors del procés de còpia.
- S’ha accedit al panell d’emmagatzematge del núvol i s’ha verificat que les còpies que superen la data límit de retenció establerta han estat eliminades automàticament, alliberant l’espai corresponent segons la política definida.